بدافزار نام عمومی برنامه یا کد زیانبار است؛ هر بدافزار الزاماً ویروس نیست. تروجان معمولاً خود را به شکل نرمافزار یا فایل قابل اعتماد عرضه میکند تا کاربر آن را اجرا کند. شناخت این تفاوت برای انتخاب واکنش مناسب اهمیت دارد.
نام تهدید، همهٔ رفتار آن را توضیح نمیدهد
ویروس، تروجان، باجافزار و ابزار سرقت اطلاعات میتوانند رفتارهای متفاوت یا همپوشان داشته باشند. برای مثال، فایلی که با ظاهر برنامهٔ مفید وارد شده ممکن است بعداً اطلاعات ورود را سرقت کند. تشخیص نام یک خانواده بهتنهایی مقدار خسارت، زمان ورود یا سالمبودن سایر دستگاهها را مشخص نمیکند.
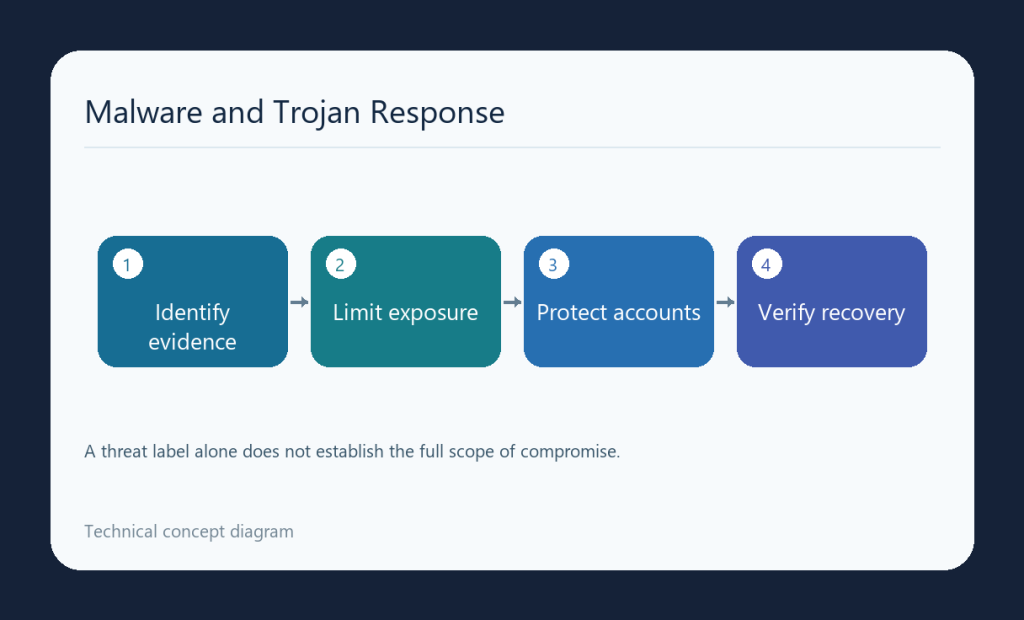
کندی سیستم یا نمایش تبلیغ نیز برای تشخیص قطعی کافی نیست. زمان رخداد، هشدار ابزار امنیتی، نام فایل و فعالیت غیرعادی را ثبت کنید. فایل مشکوک را برای آزمون روی دستگاه دیگری اجرا نکنید و دادهٔ حساس را به سرویس عمومی تحلیل فایل نفرستید.
اقدام اولیه در آلودگی مشکوک
- دستگاه یا سرور تحت تأثیر را با هماهنگی مسئول سرویس از ارتباطهای غیرضروری جدا کنید.
- از یک دستگاه سالم، حسابهای در معرض خطر و نشستهای فعال را بررسی و رمزهای لازم را تغییر دهید.
- گزارشهای امنیتی و شواهد مرتبط را حفظ کنید و پاککردن تصادفی فایلها را شروع نکنید.
- با ابزار امنیتی بهروز و روش متناسب با سیستم، بررسی و پاکسازی را انجام دهید؛ برای سرویس حساس از مدیر مسئول کمک بگیرید.
بازیابی و کاهش احتمال تکرار
حذف فایل شناساییشده تضمین نمیکند همهٔ اثرهای آلودگی برطرف شدهاند. در آلودگی گسترده، بازسازی از محیط قابل اعتماد و بازگرداندن بکاپ سالم ممکن است لازم باشد. پیش از اتصال دوباره، مسیر ورود، بهروزرسانیها، دسترسیها و وضعیت حسابها را بررسی کنید. دریافت نرمافزار از منبع رسمی، حداقلسازی دسترسی، حفاظت از ورود و بکاپ مستقل، کنترلهای مکملاند.
سرویسهای مرتبط با این مطلب
برای بررسی راهکار مناسب، مشخصات و شرایط این خدمات را ببینید.