پوشهٔ /tmp محل دادهٔ موقت برنامههاست و در محیط اشتراکی به کنترل مجوز و mount نیاز دارد. ساخت فایل دیسک و جابهجایی کورکورانهٔ محتوای آن روی سرور فعال، راه عمومی و مناسب همهٔ توزیعها نیست.
ابتدا وضعیت واقعی را ببینید
در مدیریت سرور لینوکس، باید نوع فایلسیستم، ظرفیت، مسیر mount و نیاز سرویسها را بررسی کند. ممکن است /tmp روی tmpfs، پارتیشن مستقل یا فایلسیستم ریشه باشد. فرمان فقطخواندنی زیر، فایلسیستم شامل مسیر را نشان میدهد:
findmnt --target /tmp -o TARGET,FSTYPE,OPTIONSدر پوشهٔ موقت مشترک، sticky bit حذف یا تغییر نام فایل دیگران را برای کاربران عادی محدود میکند؛ مجوز رایج این ساختار 1777 است. این مقدار را بدون بررسی مالک و سیاست محیط تحمیل نکنید. sticky bit محرمانهبودن محتوای هر فایل را تضمین نمیکند.
معنی گزینههای محدودکننده
| گزینه | اثر اصلی |
|---|---|
| noexec | اجرای مستقیم فایل اجرایی را روی mount محدود میکند. |
| nosuid | اثر بیتهای set-user-ID و set-group-ID در اجرا را محدود میکند. |
| nodev | فایلهای ویژهٔ دستگاه را بهعنوان دستگاه تفسیر نمیکند. |
این گزینهها حفاظت کامل در برابر کد مخرب نیستند؛ برای مثال محدودیت اجرای مستقیم، جای کنترل اجرای برنامه از طریق مفسر و مجوز فایل را نمیگیرد. بعضی ابزارها برای نصب یا پردازش به رفتار خاص پوشهٔ موقت نیاز دارند.
اعمال تغییر و پایش
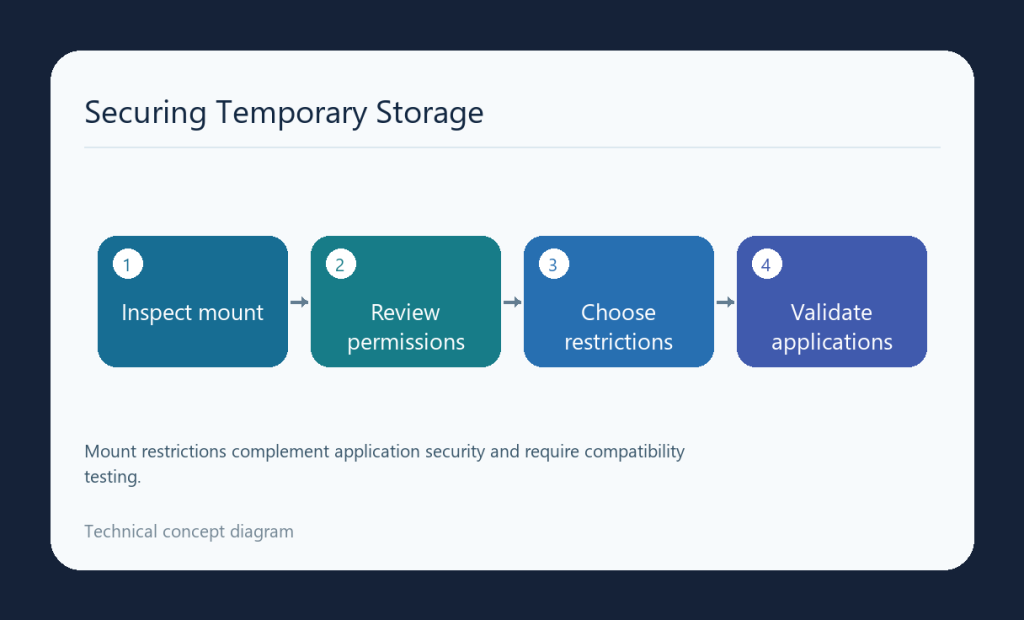
گزینهٔ مناسب را طبق مستندات توزیع و روش مدیریت mount همان سرور در محیط آزمایشی بررسی کنید. پیش از تغییر پایدار، پیکربندی قبلی، کنسول و مسیر برگشت را آماده کنید؛ خطای تنظیم mount میتواند راهاندازی یا برنامه را مختل کند. سرویسها و کارهای زمانبندیشده را پس از تغییر آزمایش و ظرفیت و پاکسازی موقت را پایش کنید. محدودیت mount را با بهروزرسانی، کنترل دسترسی و حفاظت برنامه همراه کنید.
سرویسهای مرتبط با این مطلب
برای بررسی راهکار مناسب، مشخصات و شرایط این خدمات را ببینید.