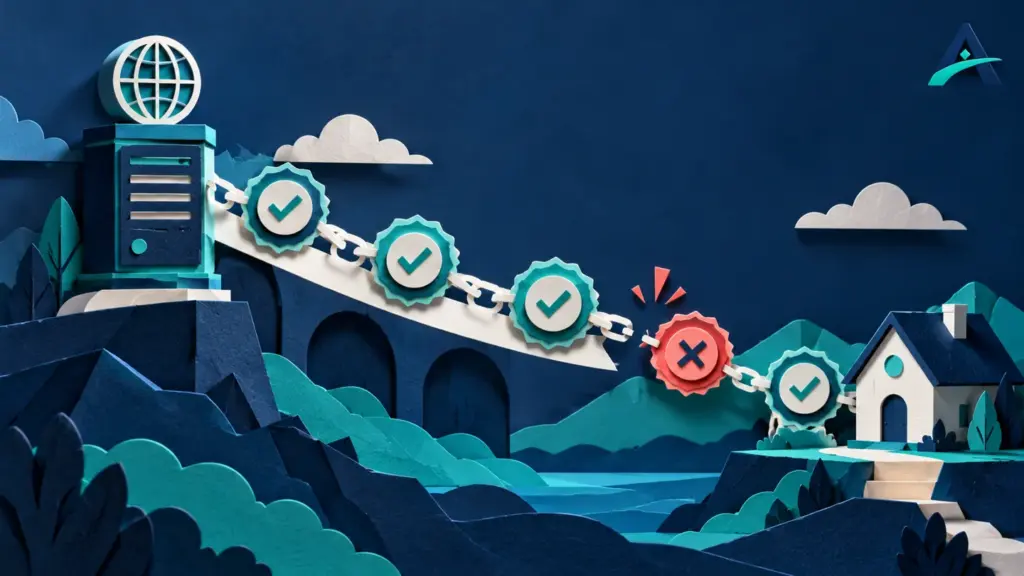
نیم سرور دامنه عوض شده، رکورد A در پنل تازه وجود دارد و خود سرویس DNS هم پاسخ می دهد؛ با این حال بخشی از کاربران سایت را باز نمی کنند. اگر پاسخ resolver برابر SERVFAIL است، یکی از احتمال های مهم، ناهماهنگی DNSSEC بین ثبت کننده دامنه و ارائه دهنده DNS تازه است. این احتمال را باید با مقایسه پاسخ ها ثابت کرد؛ SERVFAIL به تنهایی اسم دیگر «DNSSEC خراب» نیست.
برای بررسی خطای SERVFAIL بعد از تغییر نیم سرور، ابتدا واگذاری دامنه و پاسخ مرجع را مشخص کنید، سپس پاسخ resolver اعتبارسنج را با یک پرسش تشخیصی دارای CD مقایسه کنید و در پایان، ارتباط DS منتشر شده در والد با کلیدهای زون را بررسی کنید. تغییر مکرر IP یا خاموش کردن اعتبارسنجی دستگاه، زنجیره اعتماد دامنه را اصلاح نمی کند.
چرا رکورد درست هست ولی پاسخ پذیرفته نمی شود؟
در DNS معمولی، دیدن IP مورد انتظار شاید برای یک بررسی اولیه کافی باشد. در DNSSEC، resolver اعتبارسنج باید بتواند اعتبار داده را هم از زنجیره اعتماد بررسی کند. DNSKEY کلید عمومی زون و RRSIG امضای مجموعه رکوردهاست. DS در زون والد به کلید معتبر زون فرزند ارتباط می دهد؛ ثبت کننده دامنه معمولا راه مدیریت همین اطلاعات در والد را فراهم می کند.
اگر ارائه دهنده عوض شود و DS قبلی باقی بماند، ممکن است resolver انتظار کلیدی را داشته باشد که سرویس تازه دیگر ارائه نمی کند. توضیح زنجیره اعتماد و کلیدها در Cloudflare همین ارتباط را روشن می کند. داشتن DNSKEY در پنل تازه، به تنهایی ثابت نمی کند DS عمومی با آن سازگار است. از طرف دیگر، ساختن یک رکورد DS معمولی داخل زون وب سایت، جای انتشار درست DS در والد را نمی گیرد.
یک پرونده کوچک از تغییر دامنه بسازید
قبل از اصلاح، نام دامنه، nameserverهای قبلی و فعلی، زمان آخرین تغییر با منطقه زمانی و وضعیت DNSSEC هر دو طرف را ثبت کنید. مشخص کنید چه کسی به پنل ثبت کننده و چه کسی به سرویس DNS دسترسی دارد. لازم نیست برای گزارش، رمز یا توکن حساب را بفرستید؛ خروجی عمومی DNS و شناسه درخواست پشتیبانی برای شروع بررسی کافی است.
از زون فعلی و اطلاعات DS موجود نسخه بردارید. اگر چند نفر همزمان روی انتقال کار می کنند، یک نفر ترتیب تغییرها را ثبت کند. روشن و خاموش کردن DNSSEC از دو پنل، بدون اطلاع از اثر هر کدام، می تواند وضعیت نیمه تمام بسازد. در این مرحله هدف، جمع کردن شواهد است؛ هنوز دلیلی برای حذف کلید یا تغییر واگذاری نداریم.
پاسخ مرجع را از نتیجه اعتبارسنجی جدا کنید
فرمان های زیر در محیطی با ابزار dig اجرا می شوند و فقط اطلاعات می خوانند. example.com را با دامنه خودتان و ns1.example.net را با nameserver واقعی واگذار شده جایگزین کنید. ابتدا پاسخ resolver عمومی و سپس پاسخ مستقیم مرجع را ببینید. برای مقایسه، خروجی کامل را نگه دارید؛ استفاده از short در این مرحله، وضعیت پاسخ و پرچم ها را پنهان می کند.
dig @1.1.1.1 example.com A +dnssec
dig @8.8.8.8 example.com A +dnssec
dig @ns1.example.net example.com A +dnssec +norecurse
dig @ns1.example.net example.com DNSKEY +dnssec +norecurse
آزمون مستقیم را برای تمام nameserverهای واگذار شده تکرار کنید. اگر یکی پاسخ ندارد یا رکوردهای متفاوتی برمی گرداند، همان اختلاف باید بررسی شود. پاسخ مستقیم authoritative الزاما اعتبارسنجی زنجیره DNSSEC را انجام نداده است؛ بنابراین گرفتن IP از آن، نتیجه SERVFAIL resolver را نقض نمی کند. ممکن است داده در دسترس باشد، اما اعتماد لازم به آن برقرار نباشد.
| نتیجه مقایسه | برداشت قابل بررسی | قدم بعدی |
|---|---|---|
| مرجع پاسخ درست دارد؛ resolverها SERVFAIL می دهند | اعتبارسنجی یا دسترسی بخشی از زنجیره مشکل دارد | آزمون CD و بررسی DS، DNSKEY و امضاها |
| مرجع هم timeout می شود | پاسخ گویی یا مسیر شبکه DNS روشن نیست | بررسی دسترسی و واگذاری قبل از نتیجه گیری درباره کلید |
| nameserverهای دامنه متفاوت پاسخ می دهند | انتقال یا هماهنگی زون کامل نیست | مقایسه همه مرجع ها با ارائه دهنده DNS |
| خطای واقعی NXDOMAIN است | وجود نام با SERVFAIL اشتباه شده است | بررسی نام و رکورد در زون فعال |
| فقط یک resolver خطا دارد | کش، سیاست یا مسیر همان resolver هم مطرح است | ثبت زمان و مقایسه مستقل، بدون تغییر فوری تنظیم دامنه |
پرچم CD فقط برای تشخیص است
همان پرسش را یک بار با Checking Disabled تکرار کنید. اگر پاسخ عادی SERVFAIL است ولی با CD داده برمی گردد، احتمال دخالت اعتبارسنجی DNSSEC جدی تر می شود. راهنمای عیب یابی DNSSEC در Cloudflare از این مقایسه برای محدود کردن علت استفاده می کند. نتیجه، مجوز اعتماد عملیاتی به داده تایید نشده یا دلیل کافی برای حذف DS نیست.
dig @1.1.1.1 example.com A +dnssec
dig @1.1.1.1 example.com A +dnssec +cdflag
در راهنمای ابزارهای BIND، dnssec درخواست دریافت رکوردهای DNSSEC را تنظیم می کند و cdflag از resolver می خواهد اعتبارسنجی پاسخ را انجام ندهد. این دو کار یکسان نیستند. دیدن RRSIG در خروجی به معنی تایید شدن آن توسط خود dig نیست. پرچم AD در پاسخ یک resolver مورد اعتماد هم باید در چارچوب همان مسیر و سیاست تفسیر شود.
اگر delv روی دستگاه مدیر موجود است، می تواند خودش زنجیره را با تکیه بر trust anchor بررسی و خطای اعتبارسنجی را دقیق تر گزارش کند. نسخه و تنظیم ابزار در نتیجه مهم اند. برای خواننده ای که ابزار را ندارد، همین دو خروجی مقایسه ای برای درخواست بررسی از مسئول DNS مفیدند؛ لازم نیست نرم افزار ناشناس روی دستگاه نصب کند.
DS و DNSKEY را چگونه تطبیق دهیم؟
DS منتشر شده را بخوانید و با مقادیر رسمی ارائه شده در پنل DNS تازه مقایسه کنید. فیلدهای key tag، الگوریتم، نوع digest و خود digest باید درست باشند. شباهت فقط یک شماره یا ابتدای رشته کافی نیست. برای تطبیق با DNSKEY، مدیر باید مقدار مورد انتظار را از کلید درست و زون درست محاسبه یا با ابزار معتبر بررسی کند؛ کلید نمونه یک آموزش را در پنل ثبت کننده وارد نکنید.
dig example.com DS +dnssec
dig example.com DS +trace
dig @ns1.example.net example.com DNSKEY +dnssec +norecurse
trace نشان می دهد پاسخ DS از کدام بخش مسیر آمده است، اما خود آن جای اعتبارسنجی کامل رمزنگاری را نمی گیرد. RFC 4035 اعتبارسنجی را شامل رابطه کلیدها، امضاها و زنجیره اعتماد تعریف می کند. امضای مفقود، امضای منقضی، کلید ناهماهنگ یا مشکل دسترسی به بخشی از زنجیره می توانند بررسی جدا بخواهند. وجود یک رکورد DS به تنهایی سلامت DNSSEC را ثابت نمی کند.
اصلاح انتقال باید یک برنامه هماهنگ باشد
در یک سناریوی فرضی، ثبت کننده همچنان DS سرویس قبلی را منتشر می کند، ولی nameserverهای جدید فقط با کلید تازه پاسخ می دهند. مسئول ثبت و مسئول DNS باید درباره مسیر اصلاح توافق کنند: کدام کلیدها در دسترس اند، آیا سرویس قبلی هنوز فعال است و روش انتقال پشتیبانی شده دو طرف چیست. صرف برگشت ظاهری صفحه روی یک شبکه، معیار کافی برای انتخاب راه حل نیست.
در بعضی زیرساخت ها، انتقال امضاشده با هماهنگی کلیدها و قابلیت multi-signer ممکن است. آموزش انتقال DNSSEC فعال Cloudflare یک روش مشخص با پیش نیازهای مشخص دارد؛ آن را نباید برای هر دو ارائه دهنده دلخواه عینا اجرا کرد. اگر مسیر گذار نیازمند تغییر وضعیت DNSSEC باشد، ترتیب انتشار یا برداشتن DS، حفظ کلیدها و زمان انتظار باید طبق روش تایید شده همان سرویس ها تعیین شود.
حذف بی برنامه DS می تواند محافظت زنجیره را تغییر دهد و لزوما کش های قبلی را بلافاصله عوض نمی کند. پاک کردن DNSKEY در حالی که والد هنوز به آن وابسته است هم می تواند خرابی را ادامه دهد. پیش از هر تغییر، نسخه مقادیر قبلی، مسئول اجرا و معیار برگشت را مشخص کنید. برنامه ثبت شده، از امتحان چند ترکیب پنل تا لحظه باز شدن سایت قابل اعتمادتر است.
چه چیزی نشان می دهد کار تمام شده است؟
پاسخ عادی، بدون CD، باید از resolverهای اعتبارسنج مستقل درست باشد و بررسی زنجیره برای نام های مورد نیاز خطای اعتبارسنجی نداشته باشد. دامنه اصلی، www و نام های سرویس ایمیل را متناسب با زون بررسی کنید. سپس HTTPS و دریافت ایمیل را جدا آزمایش کنید؛ سلامت DNS، عملکرد کامل برنامه را ثابت نمی کند.
اگر فقط بعد از تغییر resolver دستگاه سایت باز می شود، پرونده را نبندید. نتیجه قبل و بعد، وضعیت عمومی DS و روش انتقال را ثبت کنید و هشدار مربوط به تغییر کلیدها را در برنامه نگهداری بگذارید. برای هماهنگی این بررسی می توانید از مدیریت سرور آفاق هاست کمک بگیرید. هنگام جابه جایی هاست لینوکس نیز مشخص کنید DNS همراه هاست عوض می شود یا سرویس مستقلی باقی می ماند.
آیا SERVFAIL حتما به معنی DNSSEC خراب است؟
خیر. نرسیدن به مرجع، واگذاری نامناسب و علت های دیگر هم مطرح اند. مقایسه مرجع، resolver و نتیجه CD فقط مسیر بررسی را محدود می کند.
آیا می توان DNSSEC را روی لپ تاپ خاموش کرد و کار را تمام دانست؟
این کار زنجیره عمومی دامنه را اصلاح نمی کند. معیار، پاسخ معتبر برای کاربران عادی و resolverهای اعتبارسنج است، نه عبور از بررسی در یک دستگاه.
سرویسهای مرتبط با این مطلب
برای بررسی راهکار مناسب، مشخصات و شرایط این خدمات را ببینید.
پرسشها و دیدگاههای شما
سؤال یا تجربه مرتبط با این مطلب دارید؟ با ما و خوانندگان مجله آفاق هاست در میان بگذارید.