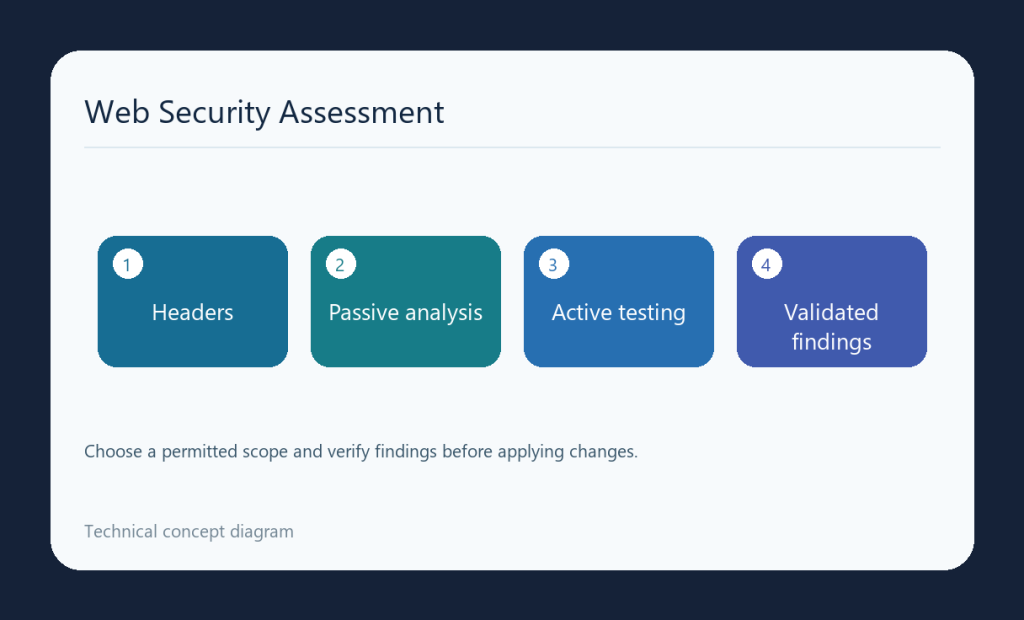
ابزارهای اسکن امنیت وب هرکدام بخشی از وضعیت سایت را بررسی میکنند. HTTP Observatory بیشتر بر هدرهای HTTP و تنظیمات مرتبط تمرکز دارد؛ ZAP امکانات بررسی ترافیک و اسکن فعال دارد. امتیاز خوب یک ابزار، امنیت کامل برنامه را ثابت نمیکند.
ابزار را متناسب با سؤال انتخاب کنید
برای بررسی سیاست هدرها و برخی تنظیمات مرورگر، Observatory نقطهٔ شروع مناسبی است. نتیجهٔ آن دربارهٔ منطق ورود، مجوز دسترسی به حسابها یا صحت پرداخت حکم جامع نمیدهد. ZAP میتواند در محیط آزمون برای کشف بعضی آسیبپذیریها استفاده شود، اما به تنظیم دامنهٔ هدف و شیوهٔ اسکن نیاز دارد.
اسکن فعال در ZAP درخواستهای آزمایشی حمله ارسال میکند و میتواند روی سرویس اثر بگذارد. فقط سایت و مسیرهایی را بررسی کنید که اجازهٔ آزمونشان را دارید. برای سایت دارای تراکنش، از محیط آزمایشی و حساب غیرواقعی استفاده کنید و عملیات حساس را خارج از محدوده نگه دارید.
اجرای یک بررسی قابل پیگیری
- نشانی دقیق، دامنهٔ هدف و مسئول آزمون را ثبت کنید.
- ابتدا وضعیت پاسخ HTTP و هدرها را بررسی کنید.
- برای آزمون عمیقتر، محدوده، حساب و سیاست اسکن ZAP را متناسب با محیط تنظیم کنید.
- زمان و نسخهٔ ابزار و یافتهها را نگه دارید؛ دادهٔ حساس را در گزارش عمومی قرار ندهید.
- هر هشدار را با شواهد و امکان تکرار بررسی کنید.
اصلاح و آزمون دوباره
هشدار را بر اساس اثر واقعی اولویتبندی کنید. برای تغییر یک هدر، وابستگیهای برنامه و سرویسهای بیرونی را بررسی کنید؛ کپیکردن تنظیم سختگیرانه میتواند بخشی از سایت را مختل کند. پس از اصلاح، همان آزمون و یک گردشکار واقعی را تکرار کنید. یافتهٔ ابزار نقطهٔ شروع بررسی است و موارد مثبت کاذب یا نقاط خارج از پوشش باید در گزارش مشخص شوند.
سرویسهای مرتبط با این مطلب
برای بررسی راهکار مناسب، مشخصات و شرایط این خدمات را ببینید.