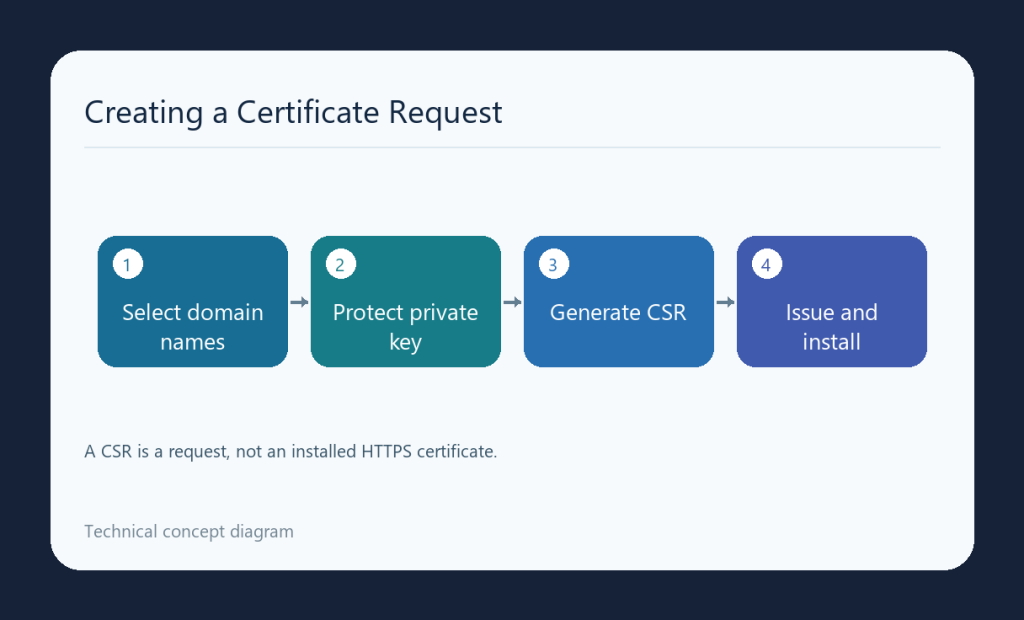
CSR درخواست امضای گواهی است و برای فرایند صدور دستی به مرجع گواهی داده میشود. ایجاد CSR بهتنهایی HTTPS را فعال نمیکند؛ گواهی باید صادر و با کلید متناظر در مقصد نصب شود.
نامها و کلید را آماده کنید
دامنهها و سابدامینهای لازم و نوع گواهی را مشخص کنید. اطلاعات درخواست باید با شرایط مرجع صدور و نامهای مورد تأیید هماهنگ باشند. نام شرکت و اطلاعات هویتی را برای نوع گواهی مورد نظر واقعی و مطابق فرایند صدور وارد کنید.
کلید خصوصی باید در اختیار مدیر مجاز و بهشکل امن بماند؛ آن را همراه CSR در فرم یا پیام عمومی نفرستید. CSR با کلید عمومی مرتبط است و جای فایل کلید خصوصی نیست. برای AutoSSL، روش خودکار ممکن است نیاز به ساخت و ارسال دستی CSR نداشته باشد.
تولید درخواست در رابط پنل
- در Security، SSL/TLS را باز کنید؛ در رابط جدید ممکن است داخل SSL/TLS Certificates نمایش داده شود.
- بخش Certificate Signing Requests یا Generate, view, or delete SSL certificate signing requests را انتخاب کنید.
- کلید موجود مناسب یا روش ایجاد کلید تازه را مطابق نیاز صدور تعیین کنید.
- دامنهها و فیلدهای لازم و توضیح قابل شناسایی درخواست را وارد کنید.
- Generate را انتخاب و متن کامل CSR تولیدشده را برای مرجع معتبر صدور آماده کنید.
کلید مربوط را ثبت و محافظت کنید؛ حذف آن میتواند نصب گواهی صادرشده را مشکلدار کند.
صدور، نصب و کنترل نتیجه
پس از تأیید دامنه و صدور، گواهی و زنجیرهٔ لازم را با همان کلید در میزبان صحیح نصب کنید. نام دامنه، اعتبار زمانی و زنجیره را در اتصال HTTPS بررسی کنید. همهٔ نامهای لازم را مستقل آزمایش کنید و محتوای Mixed Content را هم کنترل کنید. تغییر نوع کلید پیشفرض پنل میتواند روی گواهیهای AutoSSL اثر داشته باشد؛ آن را صرفاً برای یک درخواست بدون بررسی تغییر ندهید.