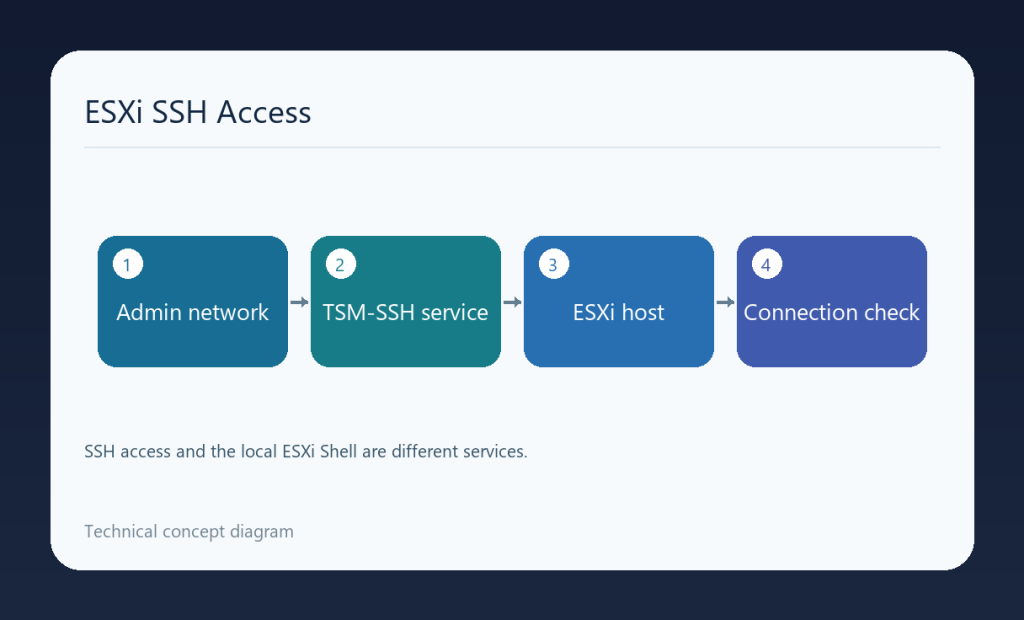
برای اتصال راه دور با SSH به میزبان ESXi، باید سرویس SSH آن میزبان فعال و مسیر شبکهٔ مدیریتی مجاز باشد. ESXi Shell محلی و SSH راه دور یک خدمت یکسان نیستند؛ روشنکردن سرویس TSM بهجای TSM-SSH لزوماً اتصال SSH را برقرار نمیکند. این راهنما برای مدیریت مجاز میزبان است.
پیشنیاز و شبکهٔ مدیریتی
به ESXi Host Client همان میزبان و حسابی با اجازهٔ مدیریت سرویسها دسترسی داشته باشید. اگر Policy سازمان، Lockdown یا سامانهٔ مدیریت مرکزی اجازهٔ این تغییر را نمیدهد، ابتدا مسیر مجاز آن محیط را بررسی کنید. وجود ماشین مجازی روی ESXi به مشتری آن ماشین اجازهٔ مدیریت خود میزبان را نمیدهد.
پیش از فعالسازی، روش دسترسی جایگزین و محدودهٔ مبدأ اتصال را مشخص کنید. دسترسی مدیریتی را برای همهٔ اینترنت باز نکنید؛ قواعد فایروال و شبکه باید مطابق طراحی و حسابهای مجاز باشند. در محیط VMware Cloud Foundation، سیاست مدیریت SSH میتواند بخشی از فرایندهای مرکزی آن محصول باشد.
فعالسازی از ESXi Host Client
- با مرورگر به Host Client میزبان مورد نظر وارد شوید؛ نشانی معمول آن از نام یا IP مدیریتی میزبان و مسیر ui استفاده میکند.
- از بخش Manage به Services بروید.
- سرویس TSM-SSH را پیدا و Start را انتخاب کنید.
- وضعیت سرویس و سیاست شروع آن را بررسی کنید؛ فعالبودن اکنون با شروع خودکار پس از راهاندازی مجدد یکسان نیست.
- از دستگاه مدیریتی مجاز، اتصال SSH به میزبان را آزمایش کنید.
نام و گزینههای رابط باید با نسخهٔ واقعی Host Client تطبیق داده شود. دستورهای مربوط به VCF، vCenter Appliance یا یک ماشین لینوکسی را بهجای تنظیم ESXi مستقل اجرا نکنید. اگر گزینهٔ Start مجاز نیست، سطح دسترسی و سیاست محیط را بررسی کنید.
تشخیص خطا و پایان دسترسی موقت
اگر اتصال برقرار نمیشود، ابتدا روشنبودن TSM-SSH، نشانی میزبان و قواعد فایروال را کنترل کنید. خطای عدم پاسخ شبکه با ردشدن نام کاربری یا روش احراز هویت متفاوت است؛ تغییر رمز یا روشنکردن سرویسهای دیگر پاسخ همهٔ این خطاها نیست.
برای اتصال نخست، مشخصات میزبان و اثرانگشت ارائهشده را از مسیر مدیریتی قابل اعتماد تطبیق دهید. از پذیرفتن خودکار هویت یک میزبان ناشناس برای رفع سریع خطا بپرهیزید. پس از پایان کار موقت، سرویس را طبق سیاست مدیریت متوقف کنید و سیاست شروع آن را با نیاز عملیاتی تطبیق دهید.
اگر ابزار مدیریتی مشخصی برای کار مستمر به SSH وابسته است، قطع سرویس میتواند آن ارتباط را متوقف کند. زمانبندی، سطح دسترسی و محدودهٔ شبکهٔ آن ابزار باید پیش از تغییر معلوم باشد؛ فعالکردن دائمی SSH برای همهٔ میزبانها نتیجهٔ ضروری این آموزش نیست.
سرویسهای مرتبط با این مطلب
برای بررسی راهکار مناسب، مشخصات و شرایط این خدمات را ببینید.