حملهٔ DDoS با ترافیک یا درخواستهای مخرب از چند مبدأ، در دسترسبودن سرویس را هدف میگیرد. رفع آن به نوع حمله و ظرفیت مسیر وابسته است؛ افزایش RAM سرور یا مسدودکردن چند IP پاسخ ثابت همهٔ حملات نیست.
لایهٔ مشکل را مشخص کنید
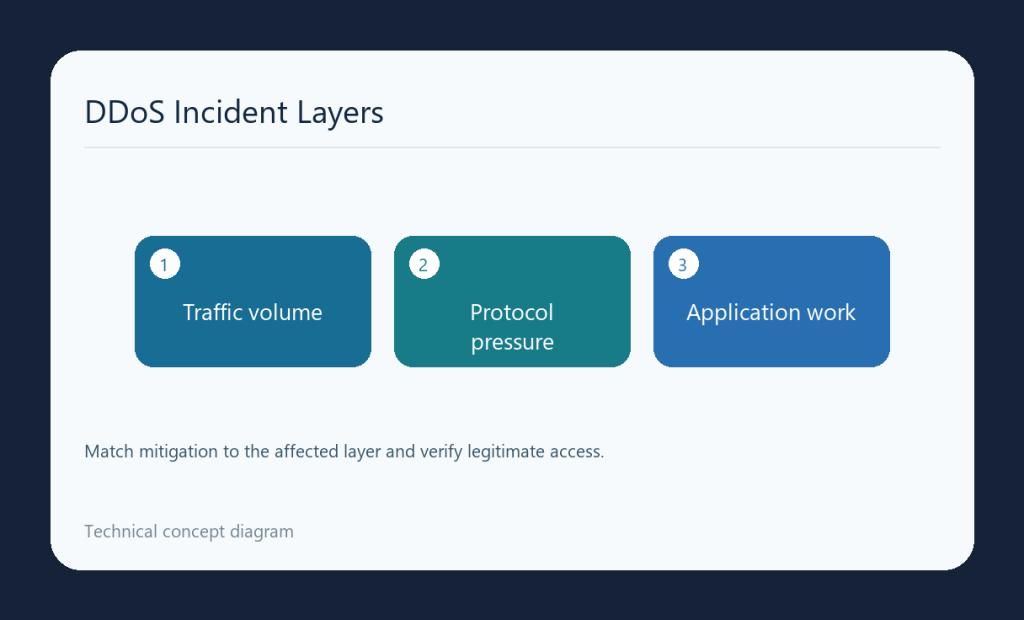
| نوع کلی | هدف عمده |
|---|---|
| حجمی | مصرف ظرفیت ارتباط و پهنای باند |
| پروتکل | درگیرکردن رفتار پروتکلها و منابع ارتباطی |
| برنامه | فشار بر درخواستها و کارهای پرهزینهٔ سرویس وب |
کاهش سرعت سایت ممکن است علت دیگری مانند انتشار کمپین، خطای برنامه یا فشار دیتابیس داشته باشد. زمان شروع، نمودار ترافیک، نرخ درخواست و گزارش خطا را مقایسه کنید. تعداد بازدید زیاد بهتنهایی برای تشخیص حمله کافی نیست.
اقدام متناسب با میزبان و شبکه
- شواهد و سرویسهای تحت تأثیر را ثبت و با مسئول شبکه یا میزبان هماهنگ کنید.
- اگر مسیر ارتباط اشباع است، کاهش ترافیک در بالادست یا سرویس حفاظتی مناسب همان لایه را بررسی کنید.
- برای ترافیک وب، وضعیت CDN یا لایهٔ حفاظتی، قواعد مدیریت درخواست و مسیرهای پرهزینه را کنترل کنید.
- قواعد موقت را محدود و همراه با آزمون دسترسی کاربران واقعی اعمال کنید.
محافظت وب لزوماً همهٔ پورتهای ماشین یا نشانی مستقیم سرور را پوشش نمیدهد. امکانات سرویس حفاظتی، مسیر ترافیک و روش حفاظت از مبدأ باید بررسی شوند. راهکاری که برای یک برنامه مؤثر است ممکن است ورود یا API برنامهٔ دیگری را مختل کند.
تأیید بازیابی و برنامهٔ بعدی
نرخ خطا، زمان پاسخ و فعالیت واقعی کاربران را پس از اقدام کنترل کنید. کاهش تعداد درخواستها بهتنهایی نشانهٔ سلامت نیست؛ ممکن است کاربران مجاز هم مسدود شده باشند. قواعد موقت، محدودهٔ اثر و زمان بازبینی را ثبت کنید و پس از حادثه ظرفیت، نظارت و فرایند هماهنگی را اصلاح کنید. حفاظت باید بر اساس سرویس واقعی طراحی شود.
سرویسهای مرتبط با این مطلب
برای بررسی راهکار مناسب، مشخصات و شرایط این خدمات را ببینید.