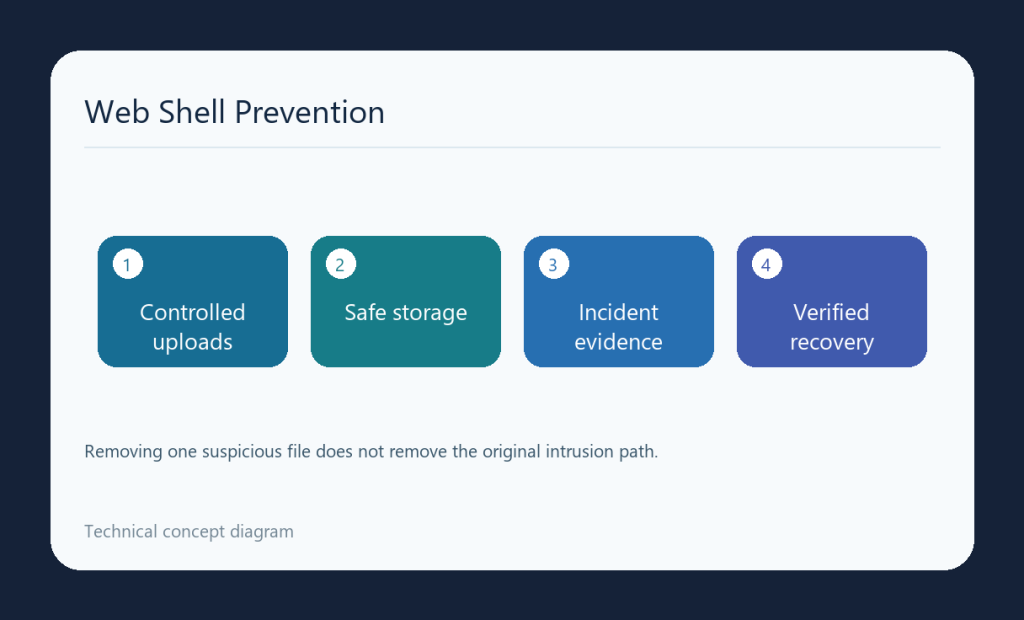
وبشل میتواند دسترسی مهاجم به اجرای عملیات روی وبسرور را فراهم کند. پیدا کردن یک فایل مشکوک، پایان بررسی آلودگی نیست؛ مسیر ورود، حسابهای مرتبط و احتمال تغییر فایلهای دیگر هم باید کنترل شوند.
مسیرهای ورود را محدود کنید
برنامه، افزونه و قالب را از منبع معتبر نگه دارید و بهروزرسانی و مجوزهای لازم را مدیریت کنید. در قابلیت آپلود، فقط بررسی پسوند کافی نیست؛ نوع و محتوای مجاز، اندازه، نام فایل و اجازهٔ کاربر باید بر اساس کاربرد واقعی کنترل شوند.
راهنمای OWASP ذخیرهسازی جدا از مسیر عمومی وب یا روی میزبان جدا را در صورت امکان توصیه میکند. اگر فایل باید عمومی باشد، نحوهٔ ارائهٔ آن و جلوگیری از اجرای کد آپلودشده را طراحی کنید. این تصمیم به پیکربندی وبسرور و برنامه وابسته است؛ یک فایل تنظیمات کپیشده برای همهٔ محیطها کافی نیست.
هنگام مشاهدهٔ فایل مشکوک
- زمان مشاهده، مسیر فایل و نشانهٔ غیرعادی را ثبت و شواهد لازم را در دسترسی محدود حفظ کنید.
- فایل را برای آزمایش در مرورگر اجرا نکنید و آن را به بازدیدکنندگان عرضه نکنید.
- با مدیر مجاز، محدودهٔ آسیب و نیاز به محدودکردن موقت دسترسی را بررسی کنید.
- گزارشهای ورود، آپلود و تغییر فایلها را با نسخهٔ سالم و اطلاعات برنامه مقایسه کنید.
حذف یک فایل بهتنهایی آسیبپذیری یا حساب در معرض خطر را اصلاح نمیکند. تغییر همزمان و بیبرنامهٔ فایلها میتواند شواهد و امکان تشخیص علت را از بین ببرد.
بازیابی و کنترل جلوگیری از تکرار
نسخهٔ سالم و قابل اعتماد را با اصلاح مسیر نفوذ و بازبینی حسابها و اعتبارنامههای در معرض خطر بازیابی کنید. آزمون فرمها، آپلود و دسترسی پوشهها را در محدودهٔ مجاز انجام دهید و لاگها را پس از بازگشت سرویس پایش کنید. محدودسازی مجوزها باید با نیاز برنامه سازگار باشد؛ قابل نوشتن عمومیکردن همهٔ مسیرها برای رفع خطا، حفاظت مؤثر ایجاد نمیکند.
سرویسهای مرتبط با این مطلب
برای بررسی راهکار مناسب، مشخصات و شرایط این خدمات را ببینید.