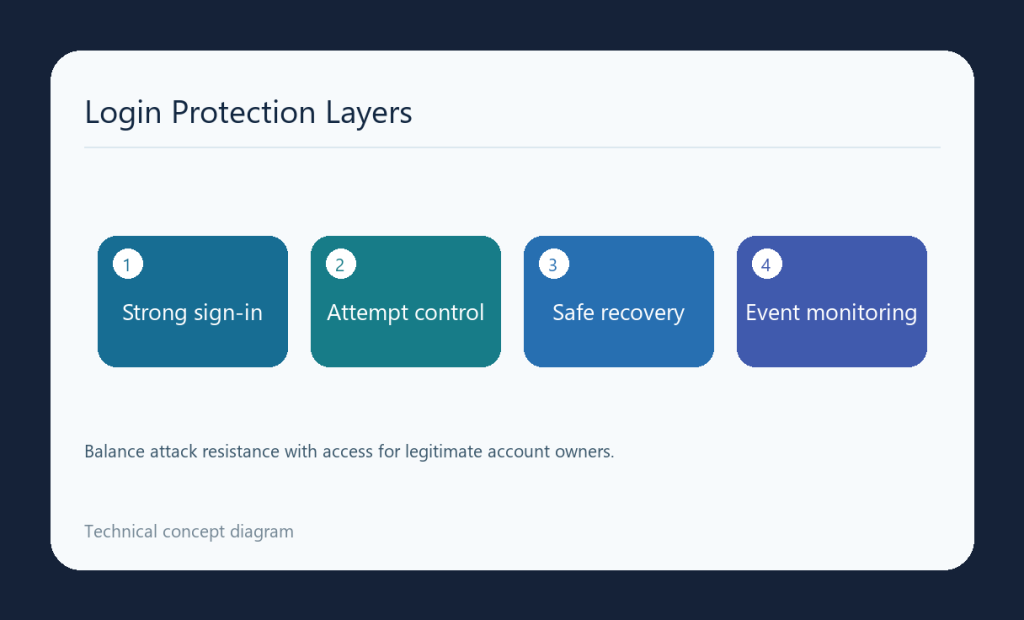
در حملهٔ Brute Force، مهاجم با تکرار تلاشهای ورود میکوشد اعتبارنامهٔ درست را پیدا کند. حفاظت مؤثر باید تلاشهای غیرعادی را محدود کند و در عین حال، بازیابی و ورود کاربران مجاز را ممکن نگه دارد.
حملههای شبیه، کنترلهای مکمل میخواهند
حدسزدن رمز یک حساب، امتحانکردن یک رمز روی حسابهای متعدد و استفاده از اعتبارنامههای لورفته رفتارهای متفاوتی دارند. فقط شمردن درخواستهای یک IP ممکن است تلاش توزیعشده را نشان ندهد. زمان، حساب هدف و نتیجهٔ ورود را با حداقل دادهٔ لازم ثبت کنید؛ رمز نباید در گزارش احراز هویت ذخیره شود.
کنترلهای پایهٔ ورود
- برای حسابهای حساس، MFA یا روش احراز هویت قوی پشتیبانیشده را فعال کنید.
- محدودیت تلاش، تأخیر یا کنترل متناسب با حساب و الگوی ورود را طراحی کنید.
- پیام خطا را طوری تنظیم کنید که وجود یا نبود حساب را بیدلیل آشکار نکند.
- رمزهای لورفته و سیاست انتخاب رمز را در فرایندهای مجاز بررسی کنید.
- بازیابی حساب و مسیر پشتیبانی را در کنار محدودیت ورود آزمایش کنید.
قفل دائمی حساب پس از چند تلاش میتواند خودش باعث محرومشدن کاربر مجاز شود. محدودیت حساب، IP و کنترلهای مکمل باید با نیاز برنامه متوازن باشند. CAPTCHA نیز لایهٔ مکمل است و جای MFA یا رفع نقص منطق ورود را نمیگیرد.
هنگام مشاهدهٔ تلاش مشکوک
افزایش خطا را با رویدادهایی مانند تغییر رمز سازمان یا خرابی یک اتصال خودکار مقایسه کنید. اگر ورود مشکوک موفق بوده، علاوه بر تغییر رمز، نشستها و دسترسیهای مرتبط را بررسی کنید. پس از تغییر قواعد، ورود صحیح، رمز اشتباه و بازیابی را با حساب آزمایشی امتحان کنید. ثبت هشدار و روند بازبینی باید ادامه داشته باشد؛ نصب یک افزونه یا مسدودکردن یک نشانی، پایان مدیریت این خطر نیست.
سرویسهای مرتبط با این مطلب
برای بررسی راهکار مناسب، مشخصات و شرایط این خدمات را ببینید.