SELinux کنترل دسترسی مبتنی بر سیاست را به لینوکس اضافه میکند. برای بررسی اثر آن بر یک برنامه، ابتدا حالت فعلی و گزارشهای مرتبط را ببینید. خطای دسترسی الزاماً دلیل مناسبی برای خاموشکردن سراسری این لایه نیست.
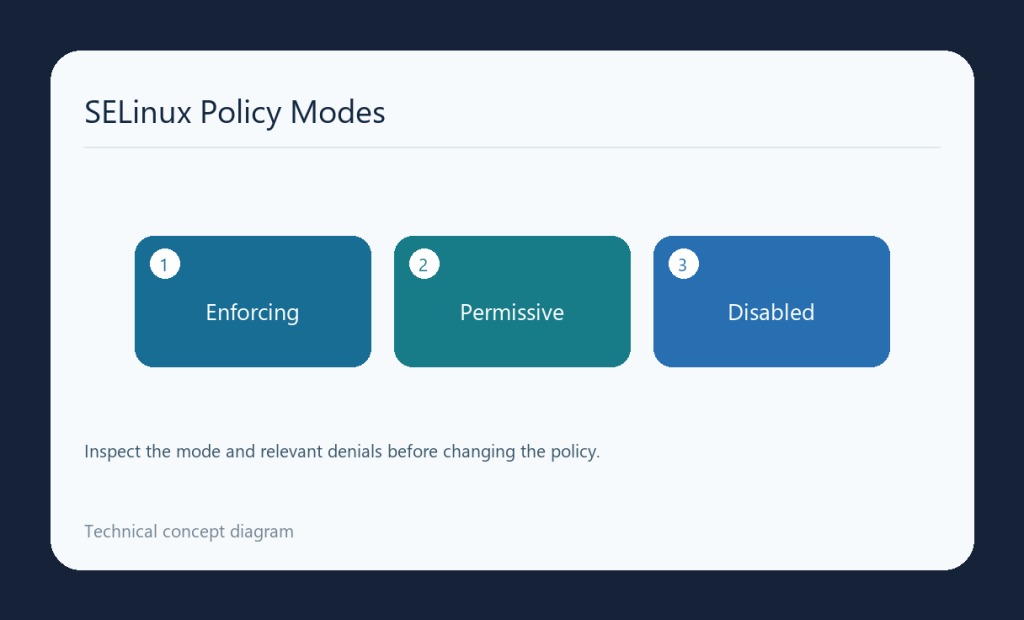
سه حالت چه تفاوتی دارند؟
| حالت | رفتار |
|---|---|
| Enforcing | سیاست امنیتی اجرا میشود و عملیات ناسازگار میتواند منع شود. |
| Permissive | مواردی که سیاست منع میکرد گزارش میشوند، اما این لایه آن عملیات را مسدود نمیکند. |
| Disabled | SELinux غیرفعال است و برچسبگذاری و اعمال سیاست به شکل فعال انجام نمیشود. |
در مستندات RHEL، Enforcing حالت توصیهشده است. Permissive برای بررسی کنترلشدهٔ سیاست میتواند کاربرد داشته باشد، ولی حفاظت عملی همان Enforcing را ایجاد نمیکند. Disabled علاوه بر کاهش حفاظت، بازگشت صحیح برچسبها و سیاست را نیز نیازمند برنامهریزی میکند.
مشاهدهٔ وضعیت و تشخیص علت
برای دیدن حالت فعلی در محیطی که ابزار SELinux دارد، دستور زیر را اجرا کنید:
getenforceنتیجه را همراه با زمان خطای برنامه ثبت کنید. اگر مشکل خواندن فایل، اتصال شبکه یا اجرای سرویس است، گزارشهای دسترسی و پیکربندی همان سرویس را بررسی کنید. مجوز معمول فایلها، مالکیت و سیاست SELinux لایههای متفاوتاند؛ تغییر تصادفی همهٔ آنها تشخیص علت را دشوار میکند.
اصلاح محدود و بررسی پس از راهاندازی مجدد
برای اصلاح، برچسبها و سیاست مرتبط با کار واقعی برنامه را با مستندات همان سرویس تطبیق دهید. تغییر موقت حالت با تنظیم پایدار پس از بوت تفاوت دارد؛ مستندات Red Hat توضیح میدهند تغییر با setenforce بهتنهایی پس از راهاندازی مجدد باقی نمیماند. پس از اقدام مجاز، عملکرد برنامه و وضعیت حفاظت را دوباره کنترل کنید. سیاستی که روی یک سرور جواب داده، بدون بررسی مسیرها و نقشها برای همهٔ سرورها مناسب نیست.
سرویسهای مرتبط با این مطلب
برای بررسی راهکار مناسب، مشخصات و شرایط این خدمات را ببینید.