غیرفعال کردن Recursion برای DNS عمومی authoritative با بستن یک Open Resolver تفاوت دارد. سروری که برای کاربران مجاز نامهای اینترنتی را resolve میکند باید این کار را با کنترل دسترسی انجام دهد؛ همه DNSها نباید بدون توجه به نقششان Recursion را غیرفعال کنند.
نقش سرور را مشخص کنید
DNS authoritative پاسخ دامنههای تحت مدیریت خود را میدهد؛ recursive resolver برای کاربر، پاسخ را از مسیر DNS پیدا میکند. اگر سرور نقش resolver شبکه داخلی دارد، بهجای قطع خدمت کاربران، دسترسی بازگشتی را به شبکههای مجاز محدود کنید.
BIND: غیرفعال کردن پاسخ بازگشتی برای کاربران
از فایل تنظیمات بکاپ بگیرید، فایل اصلی و includeها را بررسی کنید و در بلوک options یا view مربوط، تنظیم زیر را قرار دهید:
recursion no;مسیر فایل به توزیع و نصب بستگی دارد. با named-checkconf صحت تنظیمات را بررسی و با روش مناسب سرویس، تنظیمات را بارگذاری کنید. این گزینه مانع همه درخواستهای خروجی خود سرور برای نگهداری zone نمیشود.
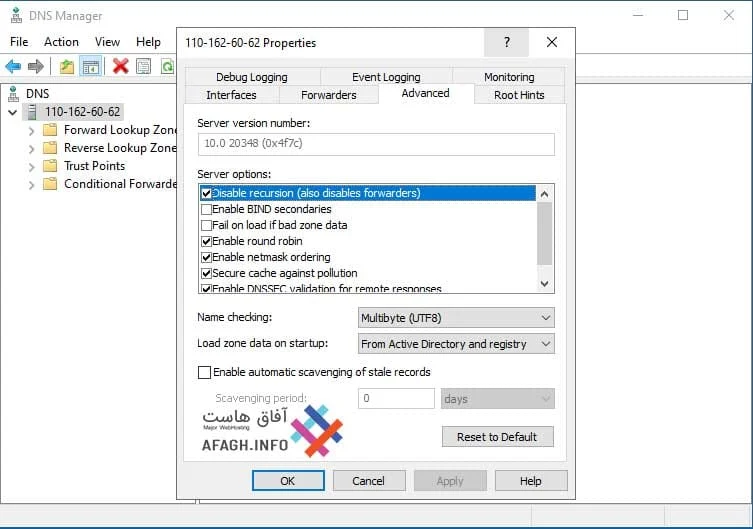
Windows DNS Server
در DNS Manager، مشخصات سرور و تب Advanced را باز کنید و گزینه Disable recursion (also disables forwarders) را بررسی کنید. غیرفعال کردن آن، forwarderها را هم تحت تأثیر قرار میدهد؛ روی DNS داخلی بدون بررسی نیاز کاربران اعمال نکنید.
تأیید و کاهش خطر تقویت DNS
از یک میزبان خارج از شبکه مجاز، پاسخ بازگشتی و پاسخ دامنههای تحت مدیریت را جدا آزمایش کنید. محدود کردن Open Resolver، کنترل دسترسی، پایش و حفاظت شبکه به کاهش خطر کمک میکنند. DNSSEC برای صحت داده DNS است و بهتنهایی مانع حمله تقویت DNS یا اشباع شبکه نیست.
مطالعه بیشتر
منابع و مستندات: تفاوت authoritative و recursive در ISC، رفتار recursion در BIND
سرویسهای مرتبط با این مطلب
برای بررسی راهکار مناسب، مشخصات و شرایط این خدمات را ببینید.
مدیریت سرور و سایت
سایت و سرور شما به رسیدگی منظم نیاز دارند. مانیتورینگ، نگهداری، کانفیگ سرور، بهینهسازی سایت و بکآپگیری را در یک مسیر هماهنگ بررسی میکنیم؛ برای فروشگاه آنلاین هم از خطاهای خرید و پرداخت تا مشکلات افزونهها و کندی صفحات همراه شما هستیم.
بررسی سرویسثبت دامنه
نام دلخواه را برای ثبت بررسی کنید و هزینه ثبت، تمدید و انتقال پسوندها را در جدول مقایسه کنید. اگر بین چند نام یا پسوند مردد هستید، برای انتخاب دامنه متناسب با برندتان از آفاق هاست مشاوره بگیرید.
بررسی سرویس
پرسشها و دیدگاههای شما
سؤال یا تجربه مرتبط با این مطلب دارید؟ با ما و خوانندگان مجله آفاق هاست در میان بگذارید.
سلام
من سرور لینوکس دارم که طبق فرمایش شما، تمامی مراحل و انجام دادم . اما همچنان ترافیک زیادی از پورت 53 من در شبکه در حال انتقال هست.آیا این ترافیک مربوط به اتک هست؟ لطفا راهنمایی کنید.
ممنون
درود
لطفا مجددا فایل
/etc/named.confرا چک کنید.و از ری استارت شدن سرویس named خود مطمئن شوید.با دستور زیر میتوانید سرویس دی ان اس را مجدد راه اندازی کنید:
sudo systemctl named restartدر خصوص ترافیک ارسالی، اگر ترافیک ارسال بالایی در شبکه روی پورت 53 دارید احتمالا از سرور شما برای حملات دی داس استفاده میشه که باید حتما جلو اش را بگیرید